SBS plantea estándares obligatorios de API y ciberseguridad para las finanzas abiertas
El proyecto establece condiciones técnicas para el intercambio de información, mecanismos de verificación de identidad y autorización, y medidas para proteger los datos y asegurar la calidad de los servicios.
19 octubre, 2026 / 9:00 am
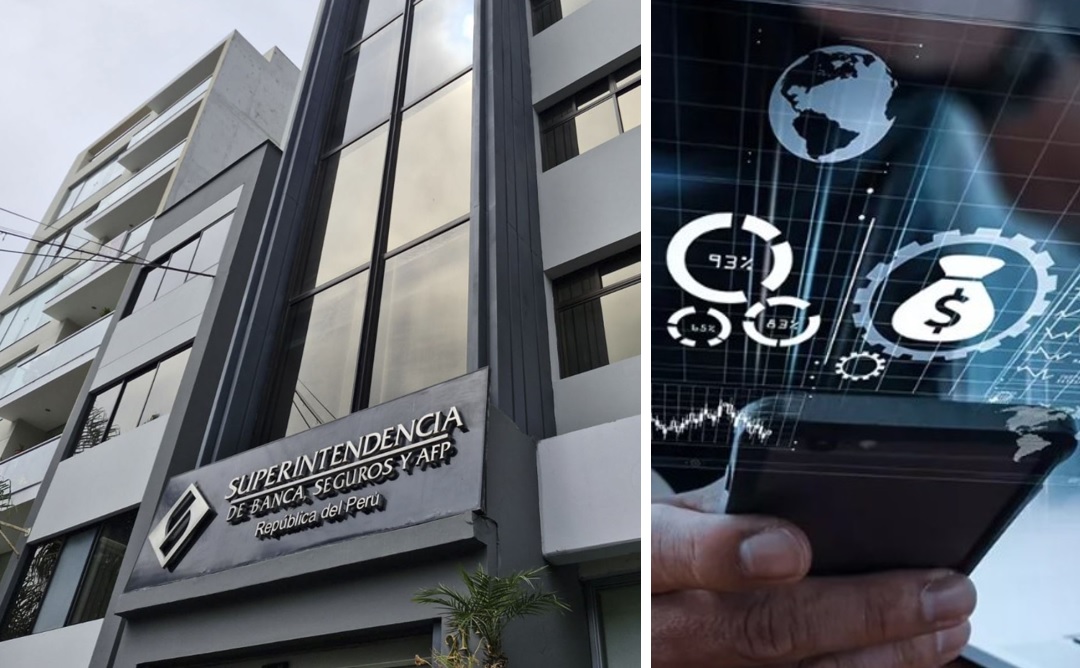
La Superintendencia de Banca, Seguros y AFP (SBS) autorizó la difusión en consulta pública de un nuevo bloque del proyecto de Reglamento General del Sistema de Finanzas Abiertas (SFA), que comprende tres componentes: infraestructura digital común, marco de confianza y estándares técnicos, seguridad y calidad de los datos.
La medida fue dispuesta mediante la Resolución SBS N.° 02519-2026. Con esta publicación, el organismo supervisor busca recibir aportes del público antes de continuar con el desarrollo de las reglas que permitirán el funcionamiento del sistema de finanzas abiertas en el Perú.
La propuesta responde al avance de los modelos financieros digitales y al uso creciente de tecnologías y datos. El objetivo es establecer condiciones comunes para que los participantes habilitados puedan intercambiar información de forma estandarizada y segura, con el consentimiento del usuario cuando corresponda, y promover la innovación, la competencia y la inclusión financiera.
Tres componentes para organizar el sistema
El proyecto desarrolla disposiciones sobre la infraestructura digital que dará soporte a las interacciones entre participantes; el marco de confianza que permitirá verificar sus identidades, roles y autorizaciones; y los estándares técnicos y de seguridad que deberán cumplir las conexiones y los datos intercambiados.
La SBS señala que estas reglas buscan garantizar la interoperabilidad y el funcionamiento adecuado del sistema. La propuesta también procura dar previsibilidad a las entidades y demás participantes respecto de los requisitos técnicos y operativos que deberán cumplir para incorporarse y mantenerse habilitados.
El documento forma parte de una implementación gradual. Los títulos I al IV del Reglamento General ya habían sido autorizados para difusión pública el 5 de octubre de 2026, mediante la Resolución SBS N.° 02433-2026, aunque el nuevo proyecto contempla modificaciones a algunas de esas disposiciones.
Infraestructura digital común sin centralizar los datos de los usuarios
El Título V propone una infraestructura digital común para identificar y coordinar a los participantes, mantener información técnica, ejecutar pruebas y evaluaciones, brindar soporte operativo y recopilar métricas necesarias para el funcionamiento del sistema.
Entre sus componentes figuran un Directorio de Participantes, el Portal del Sistema de Finanzas Abiertas, el Portal del Desarrollador, un ambiente de pruebas, un mecanismo de conformidad funcional, herramientas de soporte técnico y canales comunes de comunicaciones operativas. También contempla herramientas de monitoreo y recopilación de métricas, así como otros componentes que la SBS pueda incorporar posteriormente.
Un aspecto central de la propuesta es que esta infraestructura no funcionará como intermediaria obligatoria del intercambio de datos. El acceso y suministro de información se realizarán directamente entre las entidades proveedoras de datos y las entidades receptoras. La infraestructura común no centralizará el contenido de las solicitudes, respuestas ni los datos que intercambien los participantes.
Los componentes comunes solo podrán procesar o almacenar la información técnica, operativa, registral u otros datos que resulten necesarios para cumplir sus funciones. El tratamiento de métricas operativas tampoco autorizará el acceso al contenido de la información de los usuarios intercambiada entre participantes.
La SBS podrá encargarse directamente de implementar, operar, mantener y dar soporte a estos componentes, o recurrir a terceros especializados. En este último caso, los proveedores deberán cumplir condiciones de seguridad, confidencialidad, protección de datos, continuidad, disponibilidad, trazabilidad y auditoría, entre otras exigencias. Su participación no les otorgará automáticamente la condición de participantes del sistema ni les permitirá utilizar los datos de los usuarios para fines propios.
Directorio de Participantes y transparencia operativa
El Directorio de Participantes será la fuente oficial para consultar el registro, los roles, las habilitaciones y los estados de las entidades que operen en el SFA. También contendrá información sobre aplicaciones, servidores y otros componentes tecnológicos necesarios para identificar, autenticar y conectar a los participantes.
El directorio permitirá conocer si una entidad está en proceso de habilitación técnica, habilitada, suspendida, retirada o cancelada, entre otros estados. Asimismo, registrará la situación operativa de los componentes tecnológicos, que podrá figurar como operativa, en operación degradada, en mantenimiento programado, con indisponibilidad no programada, restringida técnicamente o fuera de producción.
La propuesta distingue entre el estado de participación de una entidad y el estado de sus componentes tecnológicos. Por ello, una falla o indisponibilidad de una aplicación no cambia automáticamente la habilitación general del participante, aunque sí puede impedir el uso del componente afectado.
Para favorecer la continuidad del servicio, las entidades deberán mantener una copia local de la información del directorio y actualizarla, como mínimo, cada 24 horas. Si el directorio deja de estar disponible temporalmente, podrán recurrir a la última copia vigente, bajo las condiciones establecidas en el proyecto. Esa copia no reemplazará al directorio como fuente oficial y deberá invalidarse cuando se comuniquen cambios relevantes, como suspensiones o revocaciones de elementos de confianza.
La infraestructura también deberá contar con mecanismos de continuidad y recuperación proporcionales a la criticidad de los servicios. Los mantenimientos programados tendrán que comunicarse a los participantes con una anticipación mínima de cinco días hábiles, salvo los casos urgentes que requieran una intervención más rápida por razones de seguridad o para responder a incidentes.
El proyecto incluye, además, un portal público con información accesible sobre los objetivos, el funcionamiento y los participantes del sistema. Este espacio no podrá publicar datos personales ni información reservada o técnica cuya divulgación comprometa la seguridad. Los participantes deberán incorporar en sus canales digitales un enlace al portal e información que permita al usuario reconocer su condición dentro del SFA.
Pruebas técnicas antes de operar
El ambiente de pruebas permitirá a las entidades desarrollar, integrar y validar sus implementaciones antes de utilizarlas en producción. Las pruebas se realizarán exclusivamente con datos de prueba: no podrán utilizarse datos personales reales, credenciales de producción ni información sujeta a reserva o confidencialidad.
El acceso a este entorno podrá darse de manera anticipada, para la habilitación técnica o para la revalidación de implementaciones. Sin embargo, el acceso anticipado tendrá carácter exploratorio y no otorgará por sí mismo la condición de participante ni permitirá operar con usuarios reales.
Para obtener la conformidad funcional, las entidades deberán acreditar la certificación vigente que corresponda a su Perfil de Seguridad y superar las pruebas obligatorias y validaciones técnicas aplicables al rol que soliciten. Si una implementación no supera las pruebas, deberán corregirse las deficiencias y repetirse las evaluaciones necesarias.
La conformidad funcional se registrará en el Directorio de Participantes, pero no reemplazará la decisión de habilitación que corresponde a la SBS. Además, podrá ser necesario repetir pruebas cuando se introduzcan nuevas versiones de las API, se realicen cambios importantes en la arquitectura o la seguridad, se identifiquen vulnerabilidades o se produzcan incidentes que puedan afectar las condiciones previamente evaluadas.
Un marco común para verificar la identidad y las autorizaciones
El Título VI establece el Marco de Confianza, compuesto por reglas, procedimientos, estándares, registros y mecanismos técnicos para asegurar que las interacciones se realicen entre participantes legítimos y habilitados.
Este marco permitirá verificar la identidad de cada participante, los roles para los que está autorizado, las aplicaciones y componentes tecnológicos que utiliza, así como los certificados digitales y demás elementos necesarios para acreditar su autenticidad. El Directorio de Participantes será la fuente oficial de la información registrada.
La propuesta asigna a cada participante la responsabilidad de verificar, antes de iniciar y durante cada interacción, que la contraparte y sus aplicaciones estén registradas, habilitadas y en condiciones de operar. La inscripción en el directorio no será suficiente por sí sola: también deberán comprobarse la autenticidad, integridad, vigencia y alcance de los certificados, credenciales, firmas y tokens utilizados.
Si no se puede verificar la identidad o habilitación de la contraparte, si un certificado está vencido o revocado, o si una solicitud excede el alcance de la autorización o del consentimiento del usuario cuando corresponda, la interacción deberá rechazarse o interrumpirse.
Las aplicaciones también tendrán que estar registradas y vinculadas al participante responsable, al rol correspondiente y al ambiente en el que operarán. La contratación de terceros para desarrollar, alojar o mantener esas aplicaciones no liberará a la entidad participante de su responsabilidad.
El proyecto exige, además, generar y conservar registros que permitan reconstruir las interacciones relevantes, identificar a los participantes y sus aplicaciones, verificar los elementos de confianza utilizados y conocer los motivos de los rechazos o interrupciones. Estos registros deberán estar disponibles para las labores de supervisión, auditoría, investigación de incidentes y resolución de disputas.
Estándares técnicos y reglas de ciberseguridad
El Título VII plantea estándares técnicos obligatorios para el intercambio de información mediante interfaces de programación de aplicaciones (API). Entre ellos figuran OpenAPI para la especificación y diseño, la arquitectura REST, el formato JSON para los mensajes y el modelo y diccionario de datos establecidos en el reglamento, tomando como referencia ISO 20022.
Las especificaciones serán comunes y de cumplimiento obligatorio. La SBS aprobará y publicará las versiones aplicables y sus fechas de exigibilidad a través del Portal del Desarrollador, junto con los periodos de transición o coexistencia que correspondan.
La propuesta prohíbe utilizar mecanismos que obliguen al usuario a entregar a un participante distinto de su proveedor de datos las credenciales que este le asignó. También impide recurrir a procedimientos que simulen la interacción del usuario con los canales digitales de la entidad proveedora. Asimismo, las entidades proveedoras no podrán imponer requisitos técnicos adicionales a los previstos en las especificaciones aplicables ni condicionar el intercambio regulado a la celebración de acuerdos bilaterales con las entidades receptoras.
El Perfil de Seguridad establecerá requisitos obligatorios para la autenticación y autorización, la firma y el cifrado de mensajes, el registro de aplicaciones y la emisión y validación de tokens. Los participantes deberán mantener la conformidad con ese perfil y acreditar nuevamente su cumplimiento cuando se introduzcan cambios relevantes, pierdan vigencia las certificaciones o se identifiquen vulnerabilidades o deficiencias que puedan comprometer la seguridad.
En materia de ciberseguridad, las entidades comprendidas en el reglamento correspondiente de la SBS deberán incorporar los sistemas, componentes, infraestructura y datos utilizados en el SFA dentro del alcance de sus sistemas de gestión de seguridad de la información. Para los participantes que no estén comprendidos en ese marco, el proyecto prevé medidas mínimas de seguridad, evaluación de amenazas y vulnerabilidades y un programa de ciberseguridad.
Calidad de los datos y responsabilidad de los participantes
La regulación también busca que la información compartida sea consistente y útil para los fines autorizados. El proyecto establece que los datos suministrados por una entidad proveedora deberán corresponder a su fuente oficial y no tener un alcance, actualización, oportunidad o disponibilidad inferiores a los que ofrece al usuario a través de canales digitales propios comparables.
Por su parte, las entidades receptoras serán responsables de la calidad de las transformaciones, agregaciones, inferencias y otros tratamientos que realicen sobre la información recibida. Deberán diferenciar los resultados de esos procesos de los datos originales y no presentarlos como si hubieran sido generados o validados por la entidad que los suministró.
Estas obligaciones buscan establecer responsabilidades a lo largo del intercambio: la entidad proveedora debe suministrar información que corresponda a sus registros oficiales, mientras que la receptora debe responder por los tratamientos que efectúe posteriormente. El proyecto vincula la calidad de los datos con su integridad, disponibilidad, trazabilidad, seguridad y uso adecuado durante todo su ciclo de vida.
Vea Tambien:
Exclusivo para suscriptores
Colocaciones de valores alcanzaron récord mensual de S/ 999,7 millones en setiembre
Exclusivo para suscriptores
Agrobanco baja su perspectiva de positiva a estable por exposición de sus clientes a El Niño
Exclusivo para suscriptores
Cartera problema de Cofide baja a 12.01% y se reduce casi 10 puntos desde diciembre de 2024
Exclusivo para suscriptores
InFinance XP incrementa su cartera por mayor originación de tarjetas y créditos en efectivo
Más Leídas


